

الاختبار الساكن
لأمن التطبيقات
حلّل شيفرتك المصدرية بحثاً عن الثغرات الأمنية قبل وصولها إلى الإنتاج. راجع نتائج محللات المصدر المفعّلة، وافحص الأدلة المتاحة، واستخدم إرشادات معالجة عملية لاختبار الإصلاح. وللمساعدة الاختيارية بالذكاء الاصطناعي إعداد منفصل.
آخر تحديث: أكتوبر 2026 · مجاني لمشاريع المصادر المفتوحة ←
ابدأ بخطة يمكنك التحقق منها
اختر أولوية النشر والتقييم لديك، ثم نزّل قائمة تحقق لتغطية المصدر والضوابط الآمنة وأدلة النتائج والمعالجة.
ابنِ خطة تقييمك المجانية ←قيّم المنتج الذي تطلقه
أكمل مراجعة المصدر بتقييم أرشيفات صور Docker/OCI وقوائم SBOM وملفات Kubernetes في العرض السحابي. لكل مدخل نطاقه وأدلته.
استكشف أمن الحاويات ←كيف يعمل Offensive360 SAST
حلّل الشيفرة ونمذجها
تفحص محللات اللغات المهيأة ملفات المصدر المدعومة. راجع ملخص الفحص للملفات المتخطاة وأخطاء التحليل والمحللات المكتملة.
حلّل مسارات الشيفرة
تحدد الفحوصات المدعومة الاستخدامات الخطرة للمدخلات في الاستعلامات وعمليات الملفات والقوالب واستدعاءات العمليات. تعتمد الأدلة المتاحة على المحلل والقاعدة.
طبّق القواعد الأمنية
راجع القواعد الأمنية وتصنيفات نقاط الضعف المنطبقة على مشروعك، ثم تحقق من كل نتيجة مقابل مدخلاتها وصلاحياتها وسياق إطار العمل.
كشف معزز بالذكاء الاصطناعي
يمكن للمراجعة الاختيارية بالذكاء الاصطناعي المساعدة في التحقيق. أكّد المزود ومعالجة البيانات ومتطلبات الشبكة لنشرك، وتحقق من الاقتراحات الناتجة.
{
  "finding": {
    "type": "SQL Injection",
    "severity": "Critical",
    "cwe": "CWE-89",
    "file": "UserController.cs",
    "line": 42,
    "source": "Request.Query[\"id\"]",
    "sink": "SqlCommand.Execute()",
    "dataFlow": [
      "Request.Query → userId",
      "userId → query string concat",
      "query → SqlCommand.CommandText",
      "SqlCommand.Execute()"
    ],
    "fix": "Use parameterized queries"
  }
}
اللغات وأطر العمل المدعومة
اختر عائلة لغة المصدر، ثم أكّد القواعد وأطر العمل وتحضير الملفات لإصدارك.
دعم اللغات ونطاق التحليل · أمثلة برمجة آمنة حسب اللغة
تعمّق حسب المنظومة: SAST لـ Java وSpring · SAST لـ C# و.NET
مصمم لفرق الأمن
واجهة نظيفة وعملية تساعد فريقك على ترتيب أولويات الثغرات وإصلاحها بسرعة.
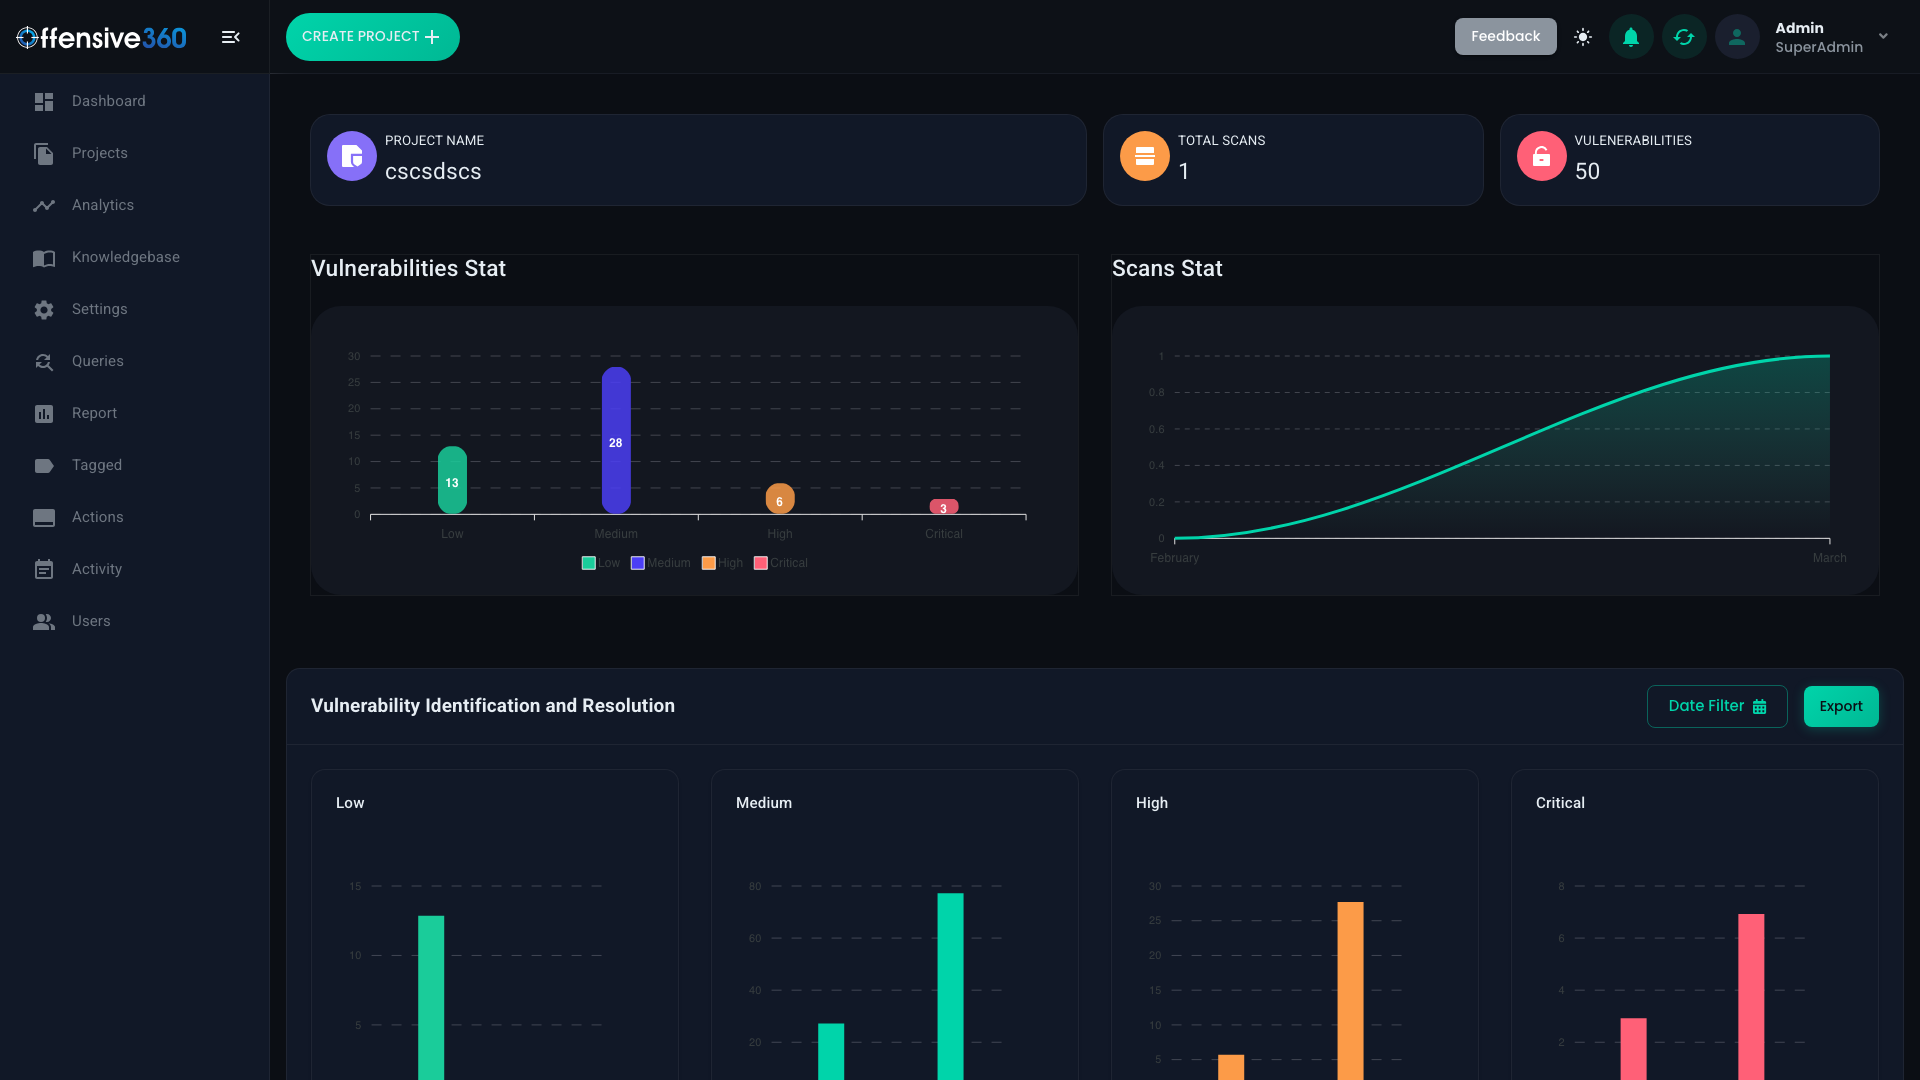
إحصاءات الثغرات وتحليل الاتجاهات
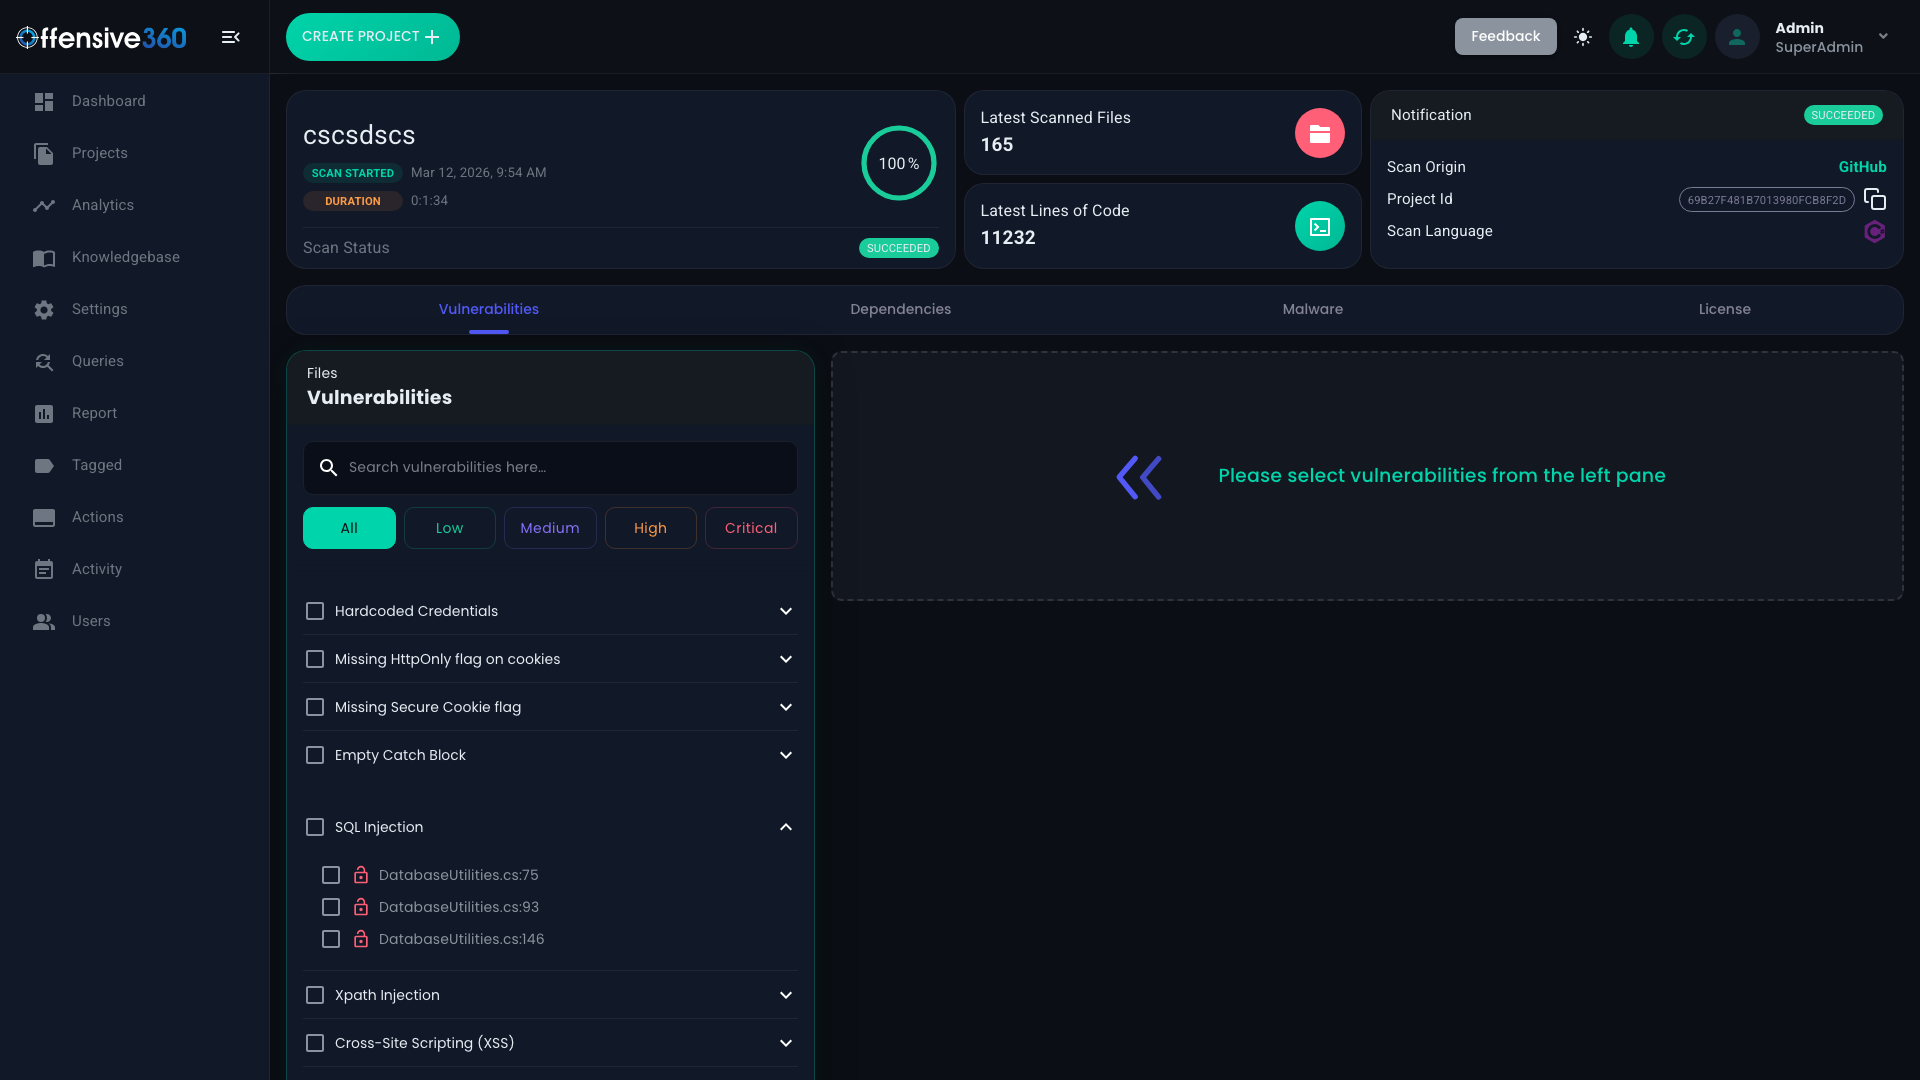
نتائج مفصلة مع سياق على مستوى الشيفرة
ما الذي نكتشفه
قيّم الفحوصات المنطبقة على فئات نقاط الضعف هذه باستخدام مشروع تمثيلي. تختلف التغطية والأدلة بحسب اللغة والمحلل المفعّل.
أمّن شيفرتك المولّدة بالذكاء الاصطناعي
تحتاج التغييرات المولّدة بالذكاء الاصطناعي إلى نفس المراجعة الأمنية التي تحتاجها الشيفرة المكتوبة بشرياً. افحص المدخلات غير الموثوقة وقرارات التصريح والتبعيات والأسرار قبل الدمج. فقد تحتوي شيفرة مفيدة على ضعف أمني حتى عندما تجتاز الاختبارات الوظيفية.
شغّل فحوصات المصدر المدعومة في سير عمل التطوير لديك، وافحص الأدلة المبلّغ عنها، وتحقق من إصلاح سياقي. وللاستخدام داخل المقر أو دون اتصال، اتفق على ملف المحللات واتصالات المزودين الاختيارية قبل التقييم.
شاهده يكتشف عيوب الشيفرة المولّدة بالذكاء الاصطناعيالأسئلة الشائعة
ما لغات البرمجة التي يدعمها Offensive360 SAST؟
يشمل تحليل الشيفرة المصدرية C# وJava وJavaScript وTypeScript وPython وPHP وGo وRuby وKotlin وSwift وObjective-C وDart وC/C++ وApex ومصادر Oracle Forms وPL/SQL القابلة للقراءة. تعتمد القواعد ومعالجة أطر العمل على الإصدار المثبت والمحللات المفعّلة. وللتحليل الأصلي والمساعدة الاختيارية بالذكاء الاصطناعي وفحص التبعيات وتحليل حزم الجوال تغطية منفصلة. استخدم مرجع نطاق اللغات أو اطلب منا تقييم مشروعك.
هل Offensive360 SAST مجاني لمشاريع المصادر المفتوحة؟
نعم. يمكن للمستودعات العامة على GitHub وGitLab وBitbucket وCodeberg طلب رمز فحص مجاني وتشغيل محرك SAST الكامل من CI، بما في ذلك إجراء GitHub الخاص بنا offensive360/sast-scan-action مع مخرجات SARIF لتبويب فحص الشيفرة. الرموز صالحة 30 يوماً وقابلة للتجديد عند الطلب. راجع offensive360.com/free-for-open-source للتفاصيل.
كيف يستخدم المطورون ومساعدو البرمجة بالذكاء الاصطناعي Offensive360 SAST؟
حيثما تُكتب الشيفرة أو تُدمج. تتوفر إضافات لبيئات التطوير VS Code وVisual Studio وIntelliJ وAndroid Studio وEclipse. وفي CI، يشغّل إجراء GitHub الخاص بنا offensive360/sast-scan-action فحصاً كاملاً ويرفع SARIF إلى تبويب فحص الشيفرة، ويتوفر قالب GitLab CI؛ أما Bitbucket وAzure DevOps وJenkins وCircleCI فمدعومة عبر REST API ومعالج إعداد مدمج. ولمساعدي البرمجة بالذكاء الاصطناعي، يتيح خادم Offensive360 MCP مفتوح المصدر (بروتوكول سياق النموذج) لأي مساعد يدعم MCP فحص مشروع محلي وقراءة النتائج مع الملف والسطر والخطورة والإصلاح، فيمكن للمساعد الفحص وقراءة النتائج الحرجة والبدء بالترقيع.
هل يستطيع Offensive360 SAST اكتشاف الثغرات في الشيفرة المولّدة بالذكاء الاصطناعي؟
يمكن لـ SAST فحص الشيفرة المصدرية المدعومة بغض النظر عمّن كتبها، إنسان أو مساعد ذكاء اصطناعي. راجع الأدلة المبلّغ عنها واختبر المعالجة في تطبيقك. لا يثبت الفحص أن كل ثغرة قد اكتُشفت، وتحتاج الشيفرة المولّدة إلى نفس فحوصات التصريح والتبعيات وبيئة التشغيل كأي شيفرة أخرى.
هل يمكن تشغيل Offensive360 SAST دون اتصال أو في بيئة معزولة عن الإنترنت؟
يتوفر النشر دون اتصال مع ملف المحللات المهيأ والمكونات المضمّنة. أكّد محركات اللغات ولقطة التحذيرات الأمنية ومتطلبات الترخيص وآلية التحديث لإصدارك. وتحتاج مزودات الذكاء الاصطناعي الخارجية الاختيارية والخدمات المتصلة إلى إعداد منفصل؛ أدرج هذه التبعيات في اختبار قبول البيئة المعزولة.
كيف يقارن Offensive360 SAST بـ Veracode أو Checkmarx أو Snyk؟
قارن المنتجات على شيفرتك ومتطلبات النشر لديك: أنواع الملفات وأطر العمل المدعومة، والنتائج والإنذارات الكاذبة، وأدلة المصدر، والتكاملات، والسلوك دون اتصال، وتكلفة التشغيل. اطلب تقييماً محدد النطاق وعرض سعر لكل وحدة بدلاً من الاعتماد على أعداد اللغات المعلنة.
هل تقدم Offensive360 إرشادات معالجة أم تكتشف الثغرات فقط؟
يمكن أن تتضمن النتائج سياق الشيفرة وإرشادات المعالجة، وتوفر قاعدة معرفة المطورين أمثلة مراجعة. تختلف الأدلة المتاحة بحسب المحلل والنتيجة. وعلى المطورين تأكيد المسار المتأثر وتكييف الإصلاح مع إطار عملهم واختباره قبل النشر.
شاهده على شيفرتك
احجز عرضاً توضيحياً وسنفحص مشروعك مباشرة: أول تقرير SAST لك خلال دقائق.