

SAST
أمّن الشيفرة التي تطلقها
اكتشف ثغرات الشيفرة المصدرية عبر تحليل تدفق البيانات مع إرشادات معالجة موجّهة للمطورين.
عرض توضيحي أمني مجاني لمدة 30 دقيقة — استكشف المنتجات وخيارات النشر وسير العمل المناسبة لفريقك احجز الآن
أمن التطبيقات وإدارة المخاطر
أمّن شيفرتك وتطبيقاتك وسطح الهجوم لديك. امنح المطورين نتائج قابلة للتنفيذ، وقادة الأمن رؤية أوضح للمخاطر والامتثال.
SAST · DAST · MAST · ASM · اختبار الاختراق بالذكاء الاصطناعي · الفريق الأحمر · GRC
30 دقيقة · حالة استخدامك · بلا التزام
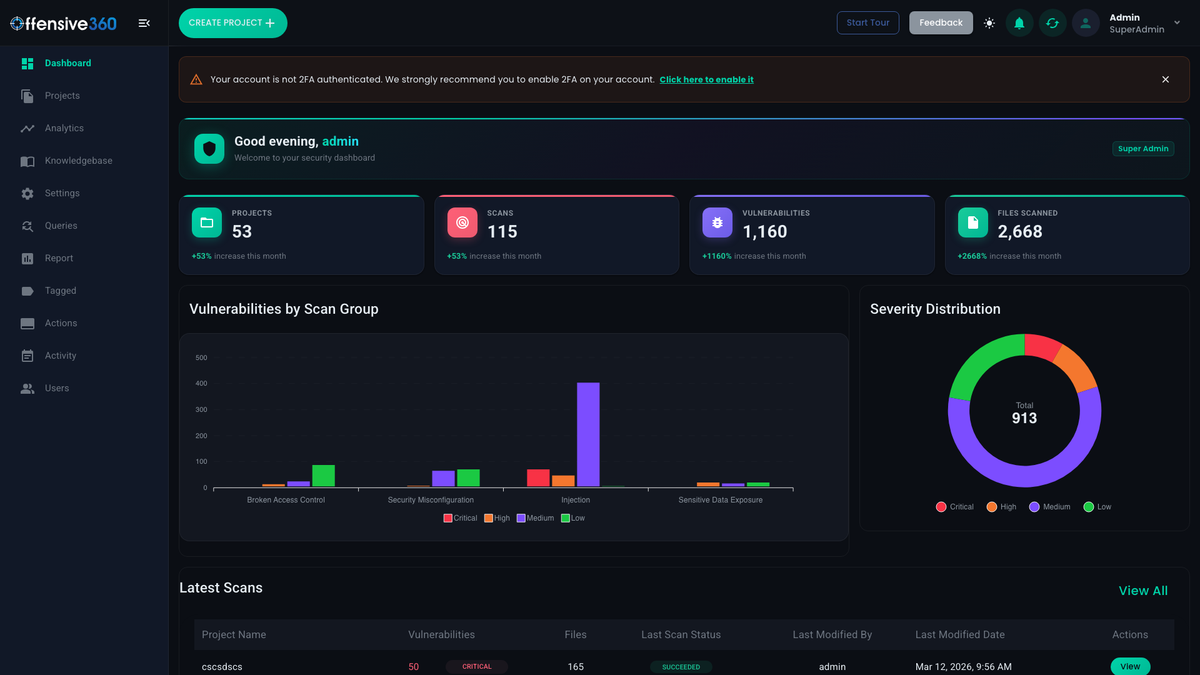
منصة OFFENSIVE360
من سطر برمجي مصاب بثغرة إلى برنامج امتثال كامل. اختر القدرات التي تناسب فريقك، ثم شاهدها في عرض توضيحي مركّز.
اكتشف ثغرات الشيفرة المصدرية عبر تحليل تدفق البيانات مع إرشادات معالجة موجّهة للمطورين.
قيّم تطبيقات الويب وواجهات API، وراجع أدلة الطلبات والاستجابات، ورتّب أولويات النتائج.
حلّل حزم تطبيقات Android وiOS بحثاً عن الأسرار المضمّنة والتخزين غير الآمن ونقاط ضعف المنصة.
اكتشف الأصول المتصلة بالإنترنت وراقب التغييرات في الخدمات والشهادات والوضع الأمني.
وجّه اختبار أمن التطبيقات المدعوم بالذكاء الاصطناعي ضمن نطاق مصرّح به وراجع الأدلة.
قيّم مسارات الهجوم على التطبيقات عبر اختبار آلي محدود النطاق مع ضوابط للنطاق وآلية إيقاف.
أدر المخاطر والسياسات والأدلة وعمليات التدقيق بسير عمل عربي وإنجليزي. متاح ضمن الوصول المبكر.
تعمّق في سلسلة توريد برمجياتك. افحص التبعيات ومؤشرات البرمجيات الخبيثة ومخاطر تراخيص المصادر المفتوحة.
استكشف أمن سلسلة التوريدمن الاكتشاف إلى المتابعة
الاكتشاف هو البداية. ساعد المطورين على التحقيق في النتائج، وفرق الأمن على تقييم التعرّض، ونظّم الأدلة التي تستند إليها قراراتك بشأن المخاطر.
استخدم دليل التقييم ↖ابدأ بمستودع شيفرة، أو تطبيق قيد التشغيل، أو حزمة تطبيق جوال، أو نطاق خارجي، أو برنامج امتثال.
افحص الخطورة والأصول المتأثرة والأدلة التقنية المتاحة. تحقق من التغطية وحدودها قبل استخلاص النتائج.
وجّه النتائج إلى المسؤول المناسب، وطبّق المعالجة، وأعد الاختبار، واحتفظ بالأدلة التي تدعم القرار.
بنيتكم التحتية. متطلباتكم.
قيّم إقامة البيانات والوصول الشبكي والملكية التشغيلية قبل الاختيار. سنساعدك في تحديد المنتجات ونموذج النشر المطابق لمتطلباتك.
قارن خيارات النشر ↖استخدم الخدمات المستضافة حيث تسمح متطلبات البيانات والوصول في مؤسستك.
شغّل المنصة في بنيتك التحتية عبر جهاز افتراضي أو قرص Azure VHD.
خطّط للتشغيل المعزول والتحديثات دون اتصال والقدرات المتاحة بلا خدمات خارجية.
آراء العملاء
“رؤية شاملة لأمن التطبيقات عبر SAST وDAST وSCA والذكاء الاصطناعي”
“أمن شامل للشيفرة مع دعم استثنائي”
لقطة G2 موثقة بتاريخ 8 سبتمبر 2026: 5.0/5 من 4 مراجعات. اقرأ المراجعات الحالية على G2 أو Gartner Peer Insights.
خطّط لتقييمك
توفر Offensive360 أدوات اختبار أمن التطبيقات وإدارة المخاطر: SAST وDAST وMAST وإدارة سطح الهجوم واختبار الاختراق المدعوم بالذكاء الاصطناعي والفريق الأحمر الآلي ومنصة حوكمة ومخاطر وامتثال ضمن الوصول المبكر.
استخدم SAST لتحليل الشيفرة المصدرية، وDAST لاختبار تطبيقات الويب وواجهات API قيد التشغيل، وMAST لحزم تطبيقات الجوال، وASM لاكتشاف التعرّض الخارجي. وتدعم منصة GRC سير عمل المخاطر والامتثال والتدقيق. يساعدك العرض التوضيحي على اختيار نقطة البداية المناسبة.
تقدم Offensive360 خيارات نشر سحابية وداخل المقر ومعزولة عن الإنترنت. تعتمد الإتاحة ومتطلبات البيانات الخارجية على المنتج والإعدادات. أكّد الوحدات المطلوبة وآلية التحديث ومعايير القبول دون اتصال أثناء التقييم.
احجز جولة مجانية مدتها 30 دقيقة واختر المنتج الذي يهمك. أحضر متطلبات النشر وحالات الاستخدام التمثيلية. اتفق مع الفريق على نطاق أي فحص تقييمي قبل اختبار أنظمتك.
لنبدأ بحالة استخدامك
اختر المنتج، وأحضر أسئلتك، واحصل على جولة مركّزة مدتها 30 دقيقة.
احجز عرضاً توضيحياً مخصصاً ↖ ناقش الأسعار والنطاق